
Declaration officielle
Autres déclarations de cette vidéo 4 ▾
- 0:38 Pourquoi le CDN provoque-t-il un pic de crawl dangereux pour le serveur d'origine ?
- 2:15 Le CDN influence-t-il réellement la vitesse de crawl de Googlebot ?
- 5:40 Les CDN bloquent-ils Googlebot sans que vous le sachiez ?
- 7:13 Faut-il vraiment renvoyer un code 429 ou 500 pour contrôler le crawl de Google ?
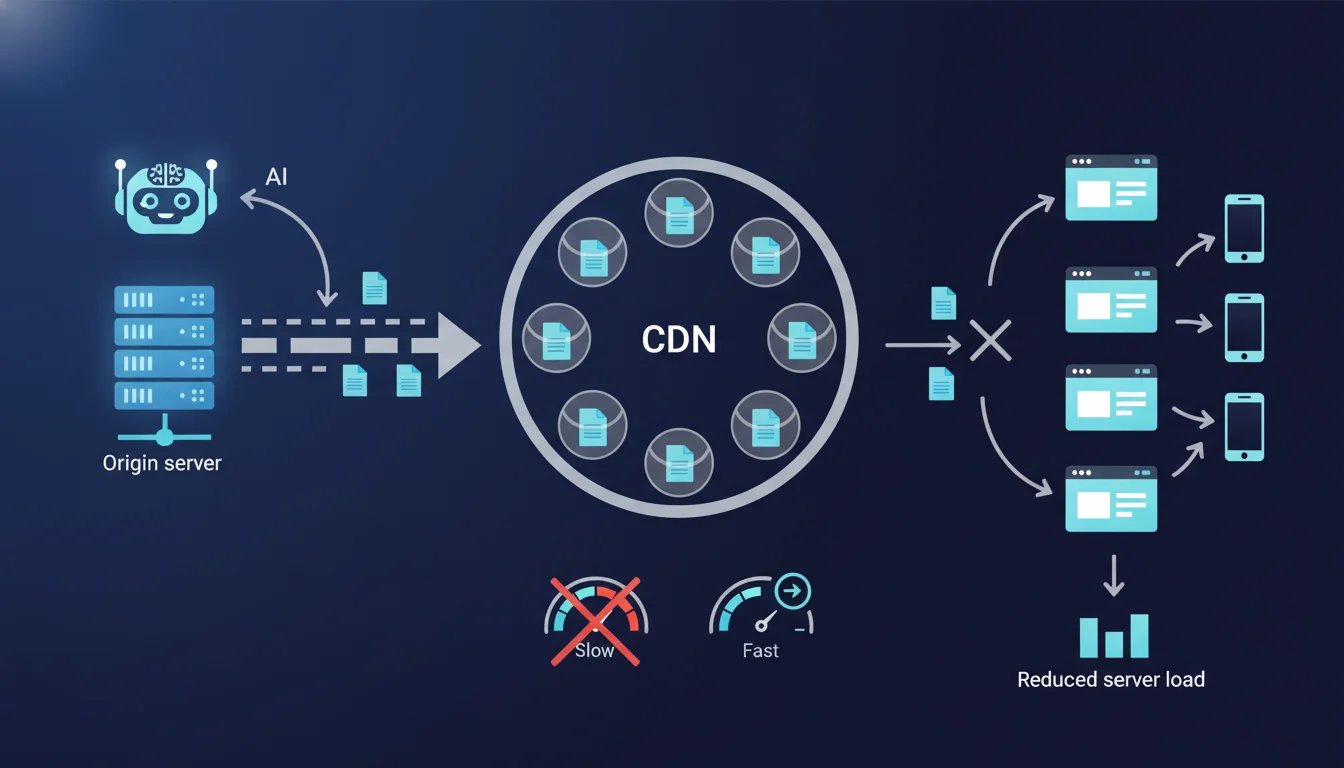
Google confirme que les CDN doivent d'abord récupérer les ressources sur le serveur d'origine avant de les mettre en cache. Cette phase initiale génère une charge serveur complète, parfois même supérieure si le CDN multiplie les requêtes. Pour un site à fort trafic ou un serveur fragile, cette première vague peut provoquer des ralentissements critiques, voire des timeouts qui nuisent au crawl.
Ce qu'il faut comprendre
Que se passe-t-il vraiment lors du premier accès à une ressource via CDN ?
Quand un utilisateur ou Googlebot demande une page jamais servie par votre CDN, celui-ci doit d'abord la rapatrier depuis votre serveur d'origine. Le CDN agit comme un intermédiaire : il reçoit la requête, constate que la ressource n'existe pas dans son cache (un cache miss), interroge votre serveur, récupère la réponse, la stocke localement, puis la renvoie au demandeur.
Cette mécanique est transparente une fois le cache chaud, mais la phase de remplissage initial expose directement votre infrastructure. Si votre serveur met 800 ms à générer une page complexe, le CDN ne change rien lors du premier hit : l'utilisateur attend 800 ms + latence réseau.
Pourquoi cette charge initiale peut-elle devenir problématique ?
Un CDN distribue ses points de présence (PoP) sur plusieurs continents. Chaque PoP maintient son propre cache. Si votre site reçoit du trafic mondial simultanément, vous pouvez subir des dizaines de cache miss parallèles depuis différents PoP demandant la même ressource.
Concrètement : si 15 PoP découvrent une nouvelle page en même temps, votre serveur reçoit 15 requêtes concurrentes. Pour un backend fragile (hébergement mutualisé, base de données sous-dimensionnée), cela équivaut à un mini DDoS involontaire.
Le phénomène s'aggrave lors d'un déploiement massif : nouvelle version du site, purge complète du cache CDN, refonte d'URL. Le cache se vide, et la première vague de crawl Google ou de trafic utilisateur frappe votre origine avec la violence d'un site sans CDN.
Le CDN peut-il protéger mon serveur pendant cette phase ?
Certains CDN proposent des fonctionnalités de cache shield ou origin shielding : un PoP intermédiaire joue le rôle de proxy unique entre tous les edge servers et votre origine. Les multiples cache miss convergent vers ce shield, qui ne transmet qu'une seule requête à votre serveur.
Mais tous les CDN ne l'activent pas par défaut, et certains hébergeurs proposent des CDN basiques sans cette protection. Si votre infrastructure ne tolère pas les pics, il faut vérifier cette configuration avant de lancer le CDN en production.
- Cache miss : première requête vers une ressource jamais servie par le CDN, qui sollicite directement le serveur d'origine
- Cache shield : mécanisme de mutualisation des cache miss entre PoP pour limiter la charge serveur
- Invalidation en masse : purge complète du cache CDN qui force un re-remplissage total, équivalent à relancer un site neuf
- Les PoP géographiquement dispersés peuvent générer des requêtes simultanées vers l'origine si aucun shield n'existe
- Un serveur sous-dimensionné peut craquer lors du remplissage initial malgré la présence d'un CDN
Avis d'un expert SEO
Cette déclaration reflète-t-elle la réalité terrain des déploiements CDN ?
Oui, et c'est même un euphémisme. J'ai vu des migrations CDN planter des serveurs WordPress en production parce que personne n'avait anticipé le remplissage simultané de 40 PoP Cloudflare. Le site tournait correctement sans CDN (trafic faible, utilisateurs européens), mais dès l'activation, Googlebot a déclenché un crawl mondial via plusieurs edge servers.
Le problème dépasse la simple charge CPU. Les bases de données mal indexées explosent sous les requêtes concurrentes, les sessions PHP saturent, les connexions MySQL atteignent leur max_connections. Le CDN ne protège pas contre une architecture applicative bancale.
Quand cette règle devient-elle vraiment critique ?
Trois cas typiques méritent une vigilance extrême. Premier cas : les sites e-commerce avec catalogue dynamique et personnalisation. Chaque URL produit génère une requête base de données complexe ; si 20 PoP demandent 500 fiches produit simultanément, c'est 10 000 requêtes SQL en quelques secondes.
Deuxième cas : les refontes avec changement massif d'URL. Google découvre des milliers de nouvelles pages d'un coup. Si le cache CDN est vide, le crawl initial tape directement l'origine. [A vérifier] : certains observent que Google intensifie temporairement le crawl après détection d'une refonte, ce qui aggraverait la charge.
Troisième cas : les sites sous hébergement mutualisé ou VPS bas de gamme. Les limites I/O et RAM rendent impossible l'absorption d'un pic. Activer un CDN sans shield sur ce type d'infra revient à déporter le goulot d'étranglement sans le résoudre.
Quelles nuances faut-il apporter à l'affirmation de Google ?
Google ne précise pas que certains CDN modernes implémentent du prefetching prédictif : ils analysent le trafic et pré-remplissent le cache des ressources populaires avant même qu'un utilisateur ne les demande. Cloudflare propose Argo Smart Routing, Fastly a des algorithmes similaires.
Autre angle mort : les stratégies de cache warming. Avant de basculer le trafic réel, on peut scripter un crawler interne qui parcourt le site via le CDN pour remplir progressivement le cache. Ça lisse la charge et évite le pic brutal. Google n'en parle pas, mais c'est une pratique courante chez les pros.
Impact pratique et recommandations
Que faut-il vérifier avant d'activer un CDN sur un site en production ?
Commencez par un audit de capacité serveur. Lancez un test de charge avec un outil comme k6 ou Locust : simulez 50 requêtes simultanées sur vos pages les plus lourdes. Si le serveur montre des signes de faiblesse (TTFB qui grimpe, erreurs 503), le CDN aggravera le problème lors du remplissage initial.
Vérifiez ensuite si votre CDN propose un origin shield et activez-le. Chez Cloudflare, c'est une option payante (plan Enterprise ou via Argo). Chez Fastly, c'est natif mais nécessite une configuration explicite. Un shield bien placé géographiquement peut diviser par 10 la charge sur votre origine.
Comment orchestrer un déploiement CDN sans casser le serveur ?
Adoptez une approche progressive. Commencez par ne cacher que les assets statiques (CSS, JS, images) : ils génèrent peu de charge serveur et permettent de tester la mécanique CDN sans risque. Une fois le cache chaud sur ces ressources, étendez progressivement aux pages HTML.
Si vous migrez un gros site, utilisez un script de cache warming avant de pointer le DNS vers le CDN. Crawlez votre sitemap via le CNAME CDN avec un délai entre requêtes pour ne pas saturer l'origine. Screaming Frog peut faire ça en configurant un custom user-agent et un throttling adapté.
Surveillez les métriques serveur pendant les 48h suivant l'activation : charge CPU, requêtes MySQL par seconde, TTFB moyen. Si vous détectez une dérive, augmentez les TTL cache CDN pour réduire la fréquence de revalidation.
Quels signaux indiquent un problème de remplissage cache ?
Premier signal : une hausse brutale du TTFB visible dans la Search Console (rapport Core Web Vitals) ou dans vos logs CDN. Si le TTFB médian passe de 300 ms à 1,2 s après activation du CDN, c'est que l'origine souffre.
Deuxième signal : des erreurs 503 ou 504 sporadiques dans les logs. Le CDN tente de récupérer la page, mais le serveur timeout. Ces erreurs remontent à Google et peuvent dégrader temporairement le crawl. Troisième signal : un taux de cache hit anormalement bas dans les analytics CDN (sous 70% après 24h de mise en service).
- Activer l'origin shield si disponible pour mutualiser les cache miss entre PoP
- Tester la capacité serveur avec un load test avant déploiement CDN
- Démarrer par le cache des assets statiques uniquement, puis étendre progressivement
- Utiliser un script de cache warming pour pré-remplir le CDN avant bascule DNS
- Monitorer TTFB, taux de cache hit et erreurs 5xx pendant 48h post-activation
- Augmenter les TTL cache si le serveur montre des signes de surcharge
❓ Questions frequentes
Le CDN améliore-t-il vraiment le SEO si le serveur d'origine est lent ?
Combien de temps faut-il pour qu'un cache CDN soit considéré comme chaud ?
Tous les CDN proposent-ils un origin shield par défaut ?
Un serveur mutualisé peut-il supporter le remplissage d'un CDN multi-PoP ?
Le cache warming manuel peut-il pénaliser le crawl budget Google ?
🎥 De la même vidéo 4
Autres enseignements SEO extraits de cette même vidéo Google Search Central · durée 8 min · publiée le 11/11/2026
🎥 Voir la vidéo complète sur YouTube →
💬 Commentaires (0)
Soyez le premier à commenter.